Uma nota correta paga para uma conta errada continua sendo prejuízo. No BPO financeiro, o risco raramente nasce apenas no clique final do banco. Ele pode começar no cadastro do fornecedor, passar por uma troca de dados bancários não confirmada, ganhar força em uma aprovação apressada e só aparecer depois, na conciliação.
Por isso, o controle do fluxo de pagamentos precisa ser desenhado para que nenhuma pessoa consiga, sozinha, cadastrar ou alterar o favorecido, preparar o pagamento, aprová-lo, executá-lo e ainda validar a própria operação.
Este artigo apresenta uma proposta operacional para escritórios contábeis e equipes de BPO financeiro. A separação de funções, as alçadas e os indicadores sugeridos são recomendações de gestão e controle interno, não uma obrigação legal uniforme para todas as empresas. O desenho final deve considerar o contrato, o porte da operação, os canais bancários disponíveis, o perfil de risco do cliente e as regras aplicáveis ao caso concreto.
Onde começa o risco no contas a pagar
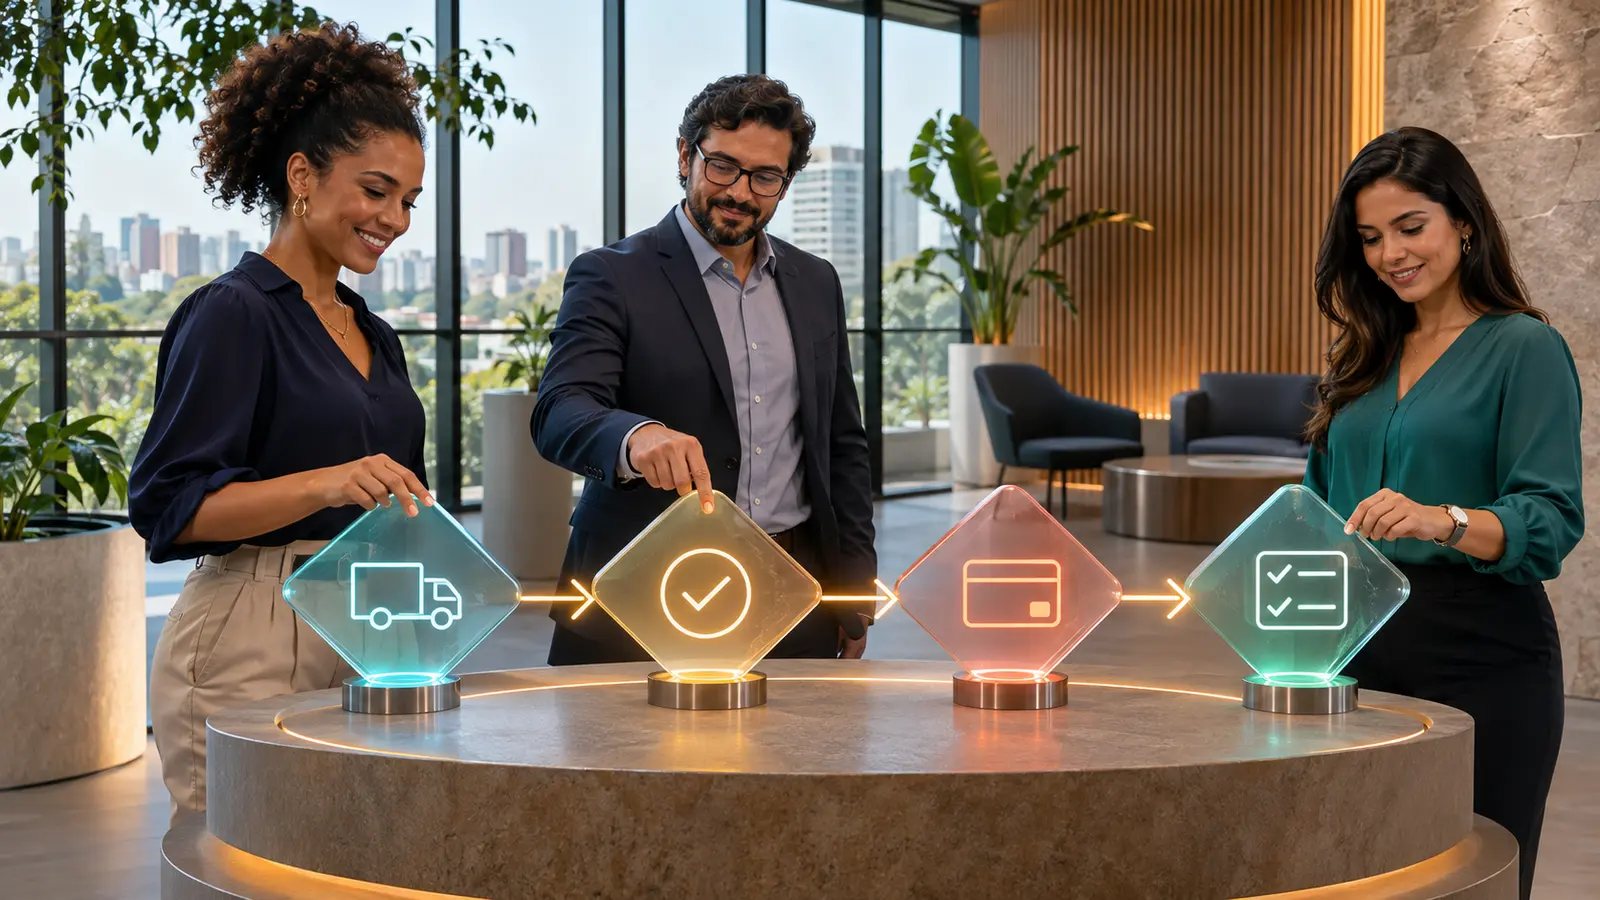
Muitos escritórios concentram a atenção na autorização bancária. Ela é importante, mas chega no fim de uma sequência que normalmente envolve pelo menos seis etapas:
Recebimento da solicitação e dos documentos de suporte.
Cadastro ou alteração do fornecedor e de seus dados bancários.
Preparação do pagamento no sistema financeiro ou no banco.
Aprovação de acordo com a alçada definida.
Execução ou liberação bancária.
Conciliação e análise das exceções.
Se a mesma pessoa controla toda a sequência, um erro de digitação, uma fraude por troca de favorecido ou uma alteração indevida pode passar sem um segundo olhar. Separar as etapas reduz esse risco e também melhora a rastreabilidade para responder às dúvidas do cliente.
Primeiro: defina quem faz o quê
Antes de configurar acessos, o escritório precisa documentar a divisão de responsabilidades entre cliente e BPO. Não basta escrever que “o financeiro é terceirizado”. É necessário indicar quem:
recebe e valida a origem da cobrança;
cadastra fornecedores e altera dados bancários;
prepara os pagamentos;
aprova por faixa de valor ou tipo de despesa;
libera a operação no banco;
concilia o extrato;
trata divergências, suspeitas e incidentes.
Uma matriz simples pode ter quatro papéis: prepara, confere, aprova e executa. Em muitos contratos, o BPO prepara e confere, enquanto o cliente mantém a aprovação final ou a liberação bancária. Em outros, o escritório também executa pagamentos dentro de limites previamente definidos. O importante é que a prática corresponda ao contrato e que as exceções estejam previstas.
Quando há tratamento de dados pessoais, os papéis de controlador e operador também precisam ser avaliados conforme a atividade concreta. O nome usado no contrato, sozinho, não resolve essa classificação. O contrato deve deixar claras as responsabilidades, as medidas de segurança, o fluxo de comunicação de incidentes e as instruções para o tratamento dos dados.
Acesso individual e privilégio mínimo
A Autoridade Nacional de Proteção de Dados orienta que o controle de acesso envolva autenticação, autorização e auditoria. Na rotina do BPO, isso se traduz em quatro providências práticas:
cada profissional deve usar uma credencial individual;
o acesso deve ser limitado ao necessário para sua função;
a autenticação em dois fatores deve ser ativada quando o serviço oferecer o recurso;
registros de acesso, alterações e aprovações devem ser preservados pelo período definido na política e no contrato.
Senhas compartilhadas impedem identificar quem alterou um favorecido ou aprovou uma transação. Também tornam o desligamento mais arriscado: trocar a senha coletiva pode interromper a equipe, enquanto não trocá-la mantém o antigo usuário com uma possível porta de entrada.
O escritório deve revisar acessos periodicamente e revogá-los sem demora quando houver desligamento, troca de função ou encerramento do contrato. A frequência dessa revisão deve ser proporcional ao risco. Para uma operação com alto volume de pagamentos, uma checagem trimestral pode ser um ponto de partida de gestão, acompanhada de revisão imediata sempre que a equipe mudar.
Alteração de fornecedor exige confirmação fora da mensagem recebida
Um pedido urgente para trocar a conta bancária do fornecedor merece tratamento de exceção. A recomendação é não confirmar a mudança pelo mesmo e-mail ou número de telefone que enviou a solicitação. Se o canal estiver comprometido, a confirmação apenas repetirá o problema.
O procedimento pode exigir:
contato por um canal já conhecido e registrado anteriormente;
conferência da razão social, do CNPJ e da titularidade da conta;
registro de quem solicitou, quem confirmou e quando a alteração foi feita;
bloqueio temporário ou aprovação adicional para pagamento logo após a mudança;
nova validação quando houver divergência entre o favorecido e o documento de suporte.
Esses passos são controles operacionais recomendados. Eles não substituem a validação jurídica, contratual ou bancária necessária em situações específicas.
Separe preparação, aprovação e execução
O modelo mais seguro é o de dupla verificação: uma pessoa prepara e outra aprova. Quando possível, a execução bancária fica com o cliente ou com um terceiro perfil que não tenha alterado o cadastro nem preparado a remessa.
Uma matriz de alçadas deve considerar mais do que o valor. Também pode exigir aprovação adicional para:
fornecedor novo;
dados bancários alterados recentemente;
pagamento manual ou fora do ciclo normal;
adiantamento;
favorecido relacionado a sócio, empregado ou parte vinculada;
operação urgente sem o conjunto usual de evidências.
Em uma equipe pequena, nem sempre será possível manter pessoas distintas em todas as etapas. Nesse caso, controles compensatórios ganham importância. Exemplos: aprovação final do lote pelo cliente, limites transacionais, relatório diário de exceções, revisão posterior por outra pessoa e bloqueio da alteração cadastral para o perfil que libera pagamentos.
Esses controles não eliminam o risco. Eles tornam o risco visível e criam uma segunda oportunidade de detectar o problema.
Antes da liberação, confira o lote final
A aprovação deve recair sobre o que realmente será pago, e não apenas sobre uma planilha preliminar. Antes da liberação bancária, a pessoa responsável deve conferir:
quantidade de pagamentos;
valor total do lote;
vencimentos;
favorecidos e dados bancários;
pagamentos incluídos depois da primeira revisão;
duplicidades aparentes;
autorizações exigidas pela alçada.
Se o sistema permitir alterar o lote depois da aprovação, o processo precisa prever nova autorização. Uma aprovação que permanece válida após mudança relevante perde a função de controle.
A conciliação precisa ser independente
Depois da execução, a conciliação deve comparar o débito efetivo no banco com o pagamento preparado e aprovado. O objetivo não é apenas fechar o saldo. É identificar pagamento duplicado, valor diferente, favorecido inesperado, operação estornada, lançamento sem suporte e item aprovado que não foi executado.
Sempre que possível, quem concilia não deve ser a mesma pessoa que alterou o cadastro e liberou o pagamento. Quando isso não for viável, uma segunda revisão por amostragem deve priorizar exceções e transações de maior risco.
A evidência da conciliação precisa mostrar o que foi verificado e como a divergência foi resolvida. Apenas marcar a tarefa como concluída não oferece informação suficiente para uma análise posterior.
O que fazer diante de um Pix suspeito
Ao identificar um Pix possivelmente fraudulento, a primeira providência operacional é contatar imediatamente a instituição financeira pelos canais oficiais e relatar a fraude. O Mecanismo Especial de Devolução pode ser solicitado nos casos admitidos pelas regras do Pix, mas não garante a recuperação do valor. O Banco Central informa que o mecanismo não se aplica a desacordo comercial nem a erro do próprio usuário, como o envio para a pessoa errada.
Também é recomendável preservar mensagens, registros de acesso, aprovações e dados da transação, além de registrar boletim de ocorrência. O cliente deve ser comunicado conforme o fluxo contratual, sem esperar a conclusão de toda a investigação.
Se o caso também envolver incidente com dados pessoais, a equipe precisa acionar o responsável definido para avaliar o risco. Segundo a ANPD, cabe ao controlador comunicar a Autoridade e os titulares quando o incidente confirmado puder acarretar risco ou dano relevante. O operador deve informar o controlador sem demora injustificada e fornecer as informações necessárias. A regra geral da Resolução CD/ANPD nº 15/2024 estabelece prazo de três dias úteis para a comunicação feita pelo controlador, ressalvada a existência de prazo específico em outra legislação.
Isso não significa que todo erro operacional ou tentativa de fraude deva ser comunicado à ANPD. A avaliação depende da ocorrência de incidente de segurança com dados pessoais, do papel de cada agente e do potencial de risco ou dano relevante.
Indicadores que ajudam o gestor do escritório
O gestor não precisa acompanhar cada pagamento pessoalmente, mas deve enxergar as exceções. Um painel mensal pode incluir:
pagamentos sem segunda aprovação;
alterações de dados bancários próximas à data do pagamento;
pagamentos manuais ou urgentes;
tentativas de duplicidade;
acessos revogados fora do prazo interno;
conciliações pendentes;
divergências abertas e tempo de resolução.
As metas e os limites desses indicadores são escolhas de gestão. Eles devem ser definidos conforme o volume, a materialidade, o histórico de incidentes e o nível de serviço contratado.
Um plano de implantação em 30 dias
Na primeira semana, mapeie o fluxo real de dois ou três clientes representativos. Registre quem solicita, cadastra, prepara, aprova, executa e concilia.
Na segunda semana, ajuste os perfis de acesso e formalize as alçadas. Elimine credenciais compartilhadas e teste o desligamento de um usuário de exemplo.
Na terceira semana, implante o procedimento para alteração de fornecedor e o roteiro de resposta a pagamento suspeito ou incidente com dados.
Na quarta semana, selecione uma amostra de operações já concluídas. Verifique se cada pagamento tem suporte, confirmação do favorecido quando necessária, aprovação válida, execução correspondente e conciliação documentada. As falhas encontradas devem gerar responsáveis e prazos de correção.
Conclusão
No BPO financeiro, controle não é sinônimo de burocracia. É a capacidade de demonstrar quem fez cada etapa, quem conferiu e como uma exceção foi tratada.
O desenho mais útil para o contador é aquele que separa as funções críticas, restringe acessos, confirma alterações fora do canal suspeito, aplica alçadas coerentes e fecha o ciclo com conciliação independente. Quando a equipe é pequena, o processo precisa deixar explícitos os controles compensatórios e os riscos aceitos pelo cliente.
Antes de aplicar o modelo, valide o contrato, os recursos disponíveis no banco e no sistema utilizado, as regras internas do cliente e as obrigações específicas do setor. A rotina deve ser simples o bastante para funcionar todos os dias e rigorosa o bastante para não depender apenas da confiança em uma única pessoa.
Fontes oficiais
Lei nº 13.709/2018 — Lei Geral de Proteção de Dados Pessoais: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm
ANPD — Guia orientativo sobre segurança da informação para agentes de tratamento de pequeno porte: https://www.gov.br/anpd/pt-br/centrais-de-conteudo/materiais-educativos-e-publicacoes/guia-orientativo-sobre-seguranca-da-informacao-para-agentes-de-tratamento-de-pequeno-porte
ANPD — Resolução CD/ANPD nº 2, de 27 de janeiro de 2022: https://www.gov.br/anpd/pt-br/acesso-a-informacao/institucional/atos-normativos/regulamentacoes_anpd/resolucao-cd-anpd-no-2-de-27-de-janeiro-de-2022
ANPD — Comunicação de incidente de segurança: https://www.gov.br/anpd/pt-br/canais_atendimento/agente-de-tratamento/comunicado-de-incidente-de-seguranca-cis
Banco Central — Orientações para vítima de golpe com Pix: https://www.bcb.gov.br/meubc/faqs/p/vitima-fez-um-pix-e-caiu-em-um-golpe
Banco Central — Mecanismo Especial de Devolução: https://www.bcb.gov.br/meubc/faqs/p/o-que-e-e-como-funciona-o-mecanismo-especial-de-devolucao-med